Từ hàng trăm siêu thị đến các cơ sở bảo quản máu tại châu Âu, tin tặc đang khai thác lỗ hổng thiết bị kết nối Internet để chiếm quyền điều khiển và can thiệp hệ thống từ xa.
Không phát tán tập tin đáng ngờ theo cách thông thường, tin tặc lợi dụng các chương trình hợp pháp để đưa mã độc vào hệ thống Windows của cơ quan chính phủ.
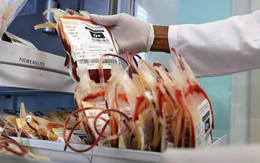
Ngày 4-11, Pháp xác nhận thêm hai vụ tấn công mạng nhằm vào các kho bảo quản máu và một ngân hàng lớn.
Vì sao các hệ thống làm lạnh ở siêu thị - những thiết bị tưởng chừng vô hại - lại trở thành mục tiêu của tin tặc?
Các chuyên gia Nga lần đầu điều tra vụ tấn công được cho là do AI tự thực hiện toàn bộ quy trình, từ xâm nhập hệ thống đến đánh cắp dữ liệu, chỉ trong khoảng 3 giờ.
Ukraine vừa phát hiện cảnh báo hạt nhân giả trên ứng dụng báo động không kích, trong khi Nga cũng thông báo ứng dụng cảnh báo khẩn cấp bị tấn công mạng quy mô lớn.
Binance cho biết đã phong tỏa hơn 2,5 tỉ USD tài sản liên quan vụ tấn công mạng, trong khi thiệt hại được ước tính có thể lên tới 5,9 tỉ USD.
Nhóm hacker Lazarus tạo hồ sơ kỹ sư mạng giả bằng AI, dụ nạn nhân mở đường dẫn chứa mã độc và sử dụng công nghệ mã hóa tiên tiến để che giấu hoạt động gián điệp.
Tội phạm mạng đang lợi dụng AI để tấn công nhanh, chính xác và trên quy mô lớn, buộc Úc phát hơn 4.400 cảnh báo an ninh mạng trong một năm.
Báo cáo Relentless Defense 2026 do Cisco vừa công bố cho thấy 95% tổ chức tại Việt Nam từng bị tấn công mạng trong 12 tháng qua, hơn 40% vụ việc có "dấu vân tay" của trí tuệ nhân tạo (AI).
Có tới 87% doanh nghiệp vừa và nhỏ (SMB) từng hứng chịu các đợt tấn công mạng trong 12 tháng qua. Đáng lo ngại, nhiều sự cố đã để lại tổn thất không thể khắc phục về dữ liệu và tài sản.
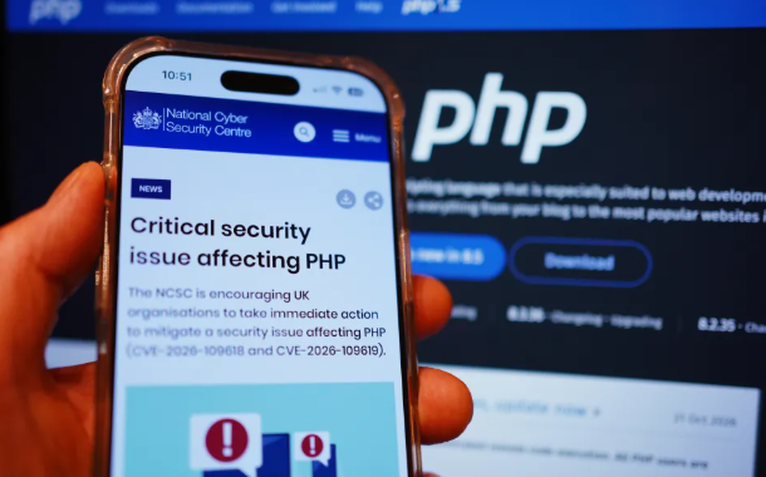
Ngày 22-10, nhiều website chính phủ hoạt động trở lại sau khi vá lỗ hổng PHP, nhưng nguy cơ tin tặc khai thác vẫn còn, và việc khắc phục có thể kéo dài nhiều năm.
Hai lỗ hổng PHP với mức độ nghiêm trọng 9,2/10 đã có bản vá. Cơ quan chức năng khuyến nghị tổ chức, doanh nghiệp sớm rà soát hệ thống.
Hơn 1.200 website bị nhắm tới, hơn 100 doanh nghiệp bị xâm nhập trong chiến dịch tin tặc dùng AI tự tìm lỗ hổng, khai thác và cài cửa hậu.
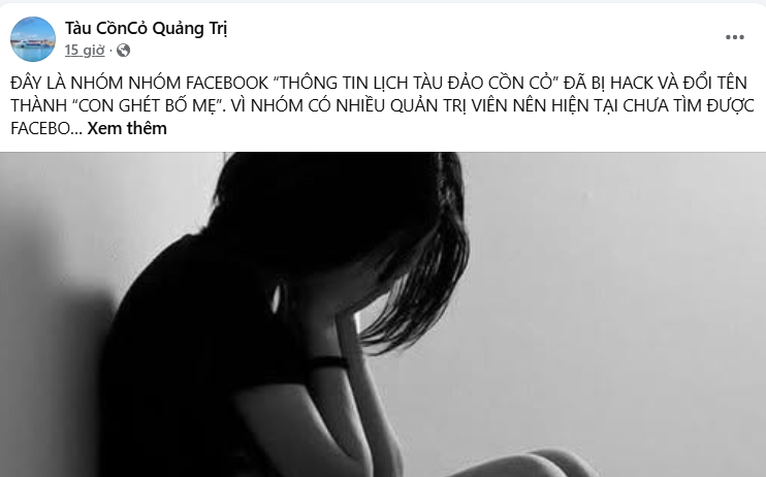
Nhóm Facebook Lịch tàu Cồn Cỏ bất ngờ bị đổi tên thành 'Con ghét bố mẹ' sau một đêm. Vụ việc cho thấy group nhỏ vẫn có thể trở thành mục tiêu nếu một tài khoản admin bị chiếm quyền.
Các vụ xâm nhập làm lộ dữ liệu hàng chục nghìn người, buộc cơ quan quản lý tài chính Hàn Quốc họp khẩn vào ngày nghỉ cuối tuần.
Vui lòng nhập Tên hiển thị
Vui lòng nhập Email
Email Không đúng định dạng
Vui lòng nhập Email
Email Không đúng định dạng
Mật khẩu không đúng.
Thông tin đăng nhập không đúng.
Tài khoản bị khóa, vui lòng liên hệ quản trị viên.
Có lỗi phát sinh. Vui lòng thử lại sau.
Nhập mã xác nhận
Đóng lạiVui lòng nhập thông tin và ý kiến của bạn
XThêm chuyên mục, tăng trải nghiệm với Tuổi Trẻ Sao
Từ ngày 1-1-2023, Tuổi Trẻ Online giới thiệu Tuổi Trẻ Sao - phiên bản đặc biệt dành riêng cho các thành viên với nhiều chuyên mục và trải nghiệm thú vị, bao gồm: Tư vấn pháp luật, Hỏi chuyện sức khỏe; Xem nhật báo sắc nét trên mạng (E-paper), Tuổi Trẻ Live (trực tiếp các sự kiện thời sự nóng bỏng, hấp dẫn).
Tuổi Trẻ Sao được thiết kế thông thoáng với tất cả các trang, chuyên mục và video đều không có quảng cáo hiển thị, không làm ngắt quãng sự tập trung của bạn đọc.
Bằng cách đóng góp Sao, thành viên Tuổi Trẻ Sao có thể tham gia các hoạt động và tương tác trên nền tảng Tuổi Trẻ Online như tặng Sao cho tác giả và các bài viết yêu thích, đổi quà lưu niệm trong chương trình, đăng ký quảng cáo, mua sắm trực tuyến.
Báo Tuổi Trẻ phát triển Tuổi Trẻ Sao nhằm từng bước nâng cao chất lượng nội dung, tăng khả năng kết nối, tương tác và thực hiện các nội dung mới theo nhu cầu của số đông công chúng.
Chúng tôi hy vọng Tuổi Trẻ Sao sẽ góp phần chăm sóc, phục vụ và mang lại những trải nghiệm mới mẻ, tích cực hơn cho cộng đồng độc giả của Tuổi Trẻ Online.
TTO